Domain urzeitriesen.de kaufen?
Wir ziehen mit dem Projekt
urzeitriesen.de um.
Sind Sie am Kauf der Domain
urzeitriesen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain urzeitriesen.de kaufen?
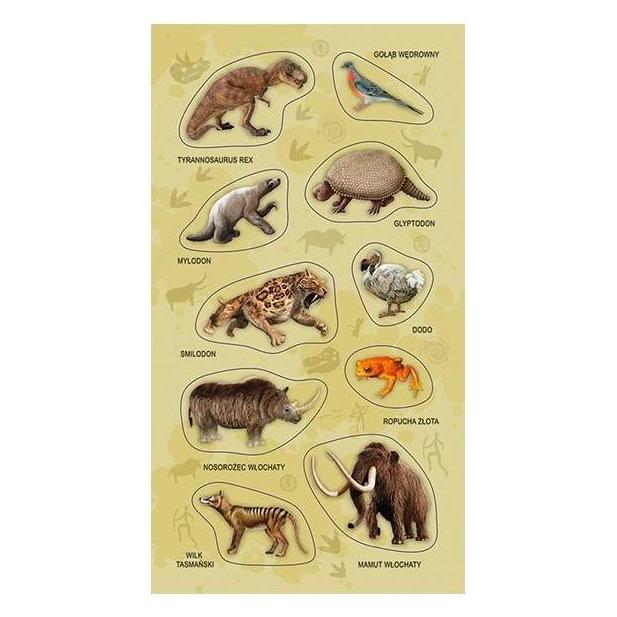
Was sind die wichtigsten Fundorte für Dinosaurier-Fossilien und welche neuen Erkenntnisse haben diese Funde über die Evolution der Dinosaurier gebracht?
Die wichtigsten Fundorte für Dinosaurier-Fossilien sind unter anderem die Morrison-Formation in den USA, die Yixian-Formation in China und die Dinosaur Provincial Park in Kanada. Diese Funde haben gezeigt, dass Dinosaurier möglicherweise gefiedert waren und enger mit Vögeln verwandt sind als bisher angenommen. Zudem haben sie Einblicke in die Evolution und das Verhalten der Dinosaurier ermöglicht. **
Wie funktionieren URL-Verkürzer und wie können sie zur Optimierung von Links genutzt werden?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere Links umwandeln, die einfacher zu teilen sind. Sie können zur Optimierung von Links genutzt werden, um Platz zu sparen, die Ästhetik zu verbessern und die Benutzerfreundlichkeit zu erhöhen. Außerdem ermöglichen sie das Tracking von Klicks und die Analyse des Nutzerverhaltens. **

Ähnliche Suchbegriffe für URL-Optimierung
Top-Angebote
Produkte zum Begriff URL-Optimierung:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kegel, Bernhard: Ausgestorbene TiereAusgestorbene Tiere , Benjamin, Martha und Lonesome George teilen dasselbe Schicksal: Sie waren sogenannte »Endlinge«, die Letzten ihrer Art. Der Beutelwolf Benjamin starb 1936 in einem Zoo auf Tasmanien. Mit Martha endete die Linie der Wandertauben. Und der einsame George, Symbolfigur der Galapagosinseln, besiegelte die Geschichte der Pinto-Riesenschildkröten. Seit dem Tod dieser letzten Vertreter ist ihre Spezies für immer und unwiederbringlich verloren. Anhand von historischen Illustrationen herausragender Maler wie John James Audubon oder John Gould erinnert dieses Buch an die Schönheit von fünfzig ausgestorbenen Tierarten und erzählt Bemerkenswertes zu ihrer Biologie und Naturgeschichte, ebenso wie Anekdoten und Kurioses, speziell über ihre Beziehung zum Menschen. Eindrücklich führt es uns auf diese Weise die Verluste vor Augen, die die Tierwelt durch unseren zerstörerischen Umgang mit der Natur bereits erlitten hat, bewahrt heutzutage unbekannte Spezies wie Riesenalk oder Quagga vor dem Vergessen und ist zugleich Ansporn, weiteres Artensterben zu verhindern. , Stoßdämpferfedern > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20211011, Produktform: Leinen, Autoren: Kegel, Bernhard, Seitenzahl/Blattzahl: 160, Abbildungen: 50 farbige Abbildungen, gebunden mit gestaltetem Vorsatzpapier und Lesebändchen, Keyword: Artensterben; Ausgestorben um zu bleiben; Ausgestorbene Tierarten; Ausgestorbene Tiere; Bernhard Kegel; Dodo; James Audubon; John Gould; Mammut; Verlorene Arten; aussterben; beutelwolf; brehms verlorenes Tierleben; die verschwundenen tiere; dinosaurier; dronte; elfenbeinspecht; endling; endlinge; epigenetik; erinnerungsalbum; herrscher der welt; historische Abbildungen; historische Tierdarstellungen; insekten; kegel; massenaussterben; overkill-theorie; staatsbibliothek berlin; stabi; säugetiere; tierporträts; verschwundene Tiere; vom aussterben bedroht; vor dem vergessen bewahren; vögel; wandertaube, Fachschema: Aussterben (Pflanze, Tier)~Biologie~Mensch / Biologie~Biowissenschaften~Life Sciences, Fachkategorie: Tierwelt: Sachbuch~Biologie, Biowissenschaften~Populärwissenschaftliche Werke, Region: Welt, Zeitraum: Vorzeit, Frühgeschichte vor Christi Geburt~Christi Geburt bis 1500 nach Chr.~1500 bis heute, Warengruppe: HC/Biologie/Populäre Darstellungen, Fachkategorie: Tiere in der Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: DuMont Buchverlag GmbH, Verlag: DuMont Buchverlag GmbH, Verlag: DuMont Buchverlag GmbH & Co. KG, Länge: 236, Breite: 193, Höhe: 18, Gewicht: 630, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie ist die Entwicklung der Lebewesen im Laufe der Erdgeschichte im Fossilienmuseum dargestellt? Welche besonderen Fossilien können im Fossilienmuseum besichtigt werden?
Die Entwicklung der Lebewesen im Laufe der Erdgeschichte wird im Fossilienmuseum durch eine chronologische Ausstellung von Fossilien aus verschiedenen geologischen Epochen dargestellt. Besondere Fossilien, die im Museum besichtigt werden können, sind beispielsweise Dinosaurierknochen, versteinerte Pflanzen, prähistorische Meerestiere und fossile Fußabdrücke von Urzeitmenschen. Die Vielfalt der Fossilien im Museum ermöglicht es den Besuchern, einen Einblick in die evolutionäre Geschichte des Lebens auf der Erde zu erhalten. **
-
Welche Arten von Fossilien werden im Fossilienmuseum ausgestellt und welche Informationen können Besucher über die prähistorische Geschichte der Erde erhalten?
Im Fossilienmuseum werden verschiedene Arten von Fossilien ausgestellt, darunter versteinerte Pflanzen, Tiere und Abdrücke von Lebewesen. Besucher können Informationen über die Evolution, das Klima und die geologische Geschichte der Erde erhalten, indem sie die Fossilien betrachten und die begleitenden Erklärungen lesen. Das Museum bietet somit einen Einblick in die prähistorische Welt und die Entwicklung des Lebens auf unserem Planeten. **
-
Welche Arten von Fossilien kann man in einem Fossilienmuseum erwarten und wie tragen sie zum Verständnis der Erdgeschichte bei?
In einem Fossilienmuseum kann man verschiedene Arten von Fossilien wie versteinerte Pflanzen, Tiere und Mikroorganismen erwarten. Diese Fossilien geben Einblicke in vergangene Lebensformen und Umgebungen, die zur Rekonstruktion der Erdgeschichte beitragen. Durch die Untersuchung und Ausstellung von Fossilien können Wissenschaftler und Besucher mehr über die Evolution und geologische Veränderungen der Erde erfahren. **
-
Welche verschiedenen Arten von Fossilien sind in einem typischen Fossilienmuseum ausgestellt und welche Zeiträume der Erdgeschichte decken sie ab?
In einem typischen Fossilienmuseum sind verschiedene Arten von Fossilien ausgestellt, darunter Versteinerungen von Pflanzen, Tieren und Mikroorganismen. Die Fossilien decken Zeiträume von Millionen bis Milliarden Jahren ab, von der Entstehung des Lebens bis zur jüngsten Erdgeschichte. Die Ausstellung umfasst somit Fossilien aus dem Präkambrium bis zum Quartär. **

Was sind fossile Funde und warum sind sie wichtig für die Erforschung der Erdgeschichte?
Fossile Funde sind Überreste von Lebewesen oder Pflanzen, die in Gesteinsschichten gefunden werden. Sie sind wichtig für die Erforschung der Erdgeschichte, da sie Informationen über vergangene Lebensformen, Umweltbedingungen und Evolution liefern können. Durch die Analyse von fossilen Funden können Wissenschaftler Rückschlüsse auf die Entwicklung des Lebens auf der Erde ziehen. **
"Was sind fossile Funde und welche Bedeutung haben sie für die Erforschung der Erdgeschichte?"
Fossile Funde sind Überreste von Lebewesen oder Pflanzen, die sich im Laufe der Zeit in Gestein oder Sedimenten erhalten haben. Sie sind wichtige Hinweise für die Erforschung der Erdgeschichte, da sie Aufschluss über vergangene Lebensformen, Klimabedingungen und geologische Veränderungen geben können. Durch die Analyse von fossilen Funden können Wissenschaftler Rückschlüsse auf die Entwicklung des Lebens auf der Erde ziehen und die Geschichte unseres Planeten rekonstruieren. **
Top-Angebote
Produkte zum Begriff URL-Optimierung:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kegel, Bernhard: Ausgestorbene TiereAusgestorbene Tiere , Benjamin, Martha und Lonesome George teilen dasselbe Schicksal: Sie waren sogenannte »Endlinge«, die Letzten ihrer Art. Der Beutelwolf Benjamin starb 1936 in einem Zoo auf Tasmanien. Mit Martha endete die Linie der Wandertauben. Und der einsame George, Symbolfigur der Galapagosinseln, besiegelte die Geschichte der Pinto-Riesenschildkröten. Seit dem Tod dieser letzten Vertreter ist ihre Spezies für immer und unwiederbringlich verloren. Anhand von historischen Illustrationen herausragender Maler wie John James Audubon oder John Gould erinnert dieses Buch an die Schönheit von fünfzig ausgestorbenen Tierarten und erzählt Bemerkenswertes zu ihrer Biologie und Naturgeschichte, ebenso wie Anekdoten und Kurioses, speziell über ihre Beziehung zum Menschen. Eindrücklich führt es uns auf diese Weise die Verluste vor Augen, die die Tierwelt durch unseren zerstörerischen Umgang mit der Natur bereits erlitten hat, bewahrt heutzutage unbekannte Spezies wie Riesenalk oder Quagga vor dem Vergessen und ist zugleich Ansporn, weiteres Artensterben zu verhindern. , Stoßdämpferfedern > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20211011, Produktform: Leinen, Autoren: Kegel, Bernhard, Seitenzahl/Blattzahl: 160, Abbildungen: 50 farbige Abbildungen, gebunden mit gestaltetem Vorsatzpapier und Lesebändchen, Keyword: Artensterben; Ausgestorben um zu bleiben; Ausgestorbene Tierarten; Ausgestorbene Tiere; Bernhard Kegel; Dodo; James Audubon; John Gould; Mammut; Verlorene Arten; aussterben; beutelwolf; brehms verlorenes Tierleben; die verschwundenen tiere; dinosaurier; dronte; elfenbeinspecht; endling; endlinge; epigenetik; erinnerungsalbum; herrscher der welt; historische Abbildungen; historische Tierdarstellungen; insekten; kegel; massenaussterben; overkill-theorie; staatsbibliothek berlin; stabi; säugetiere; tierporträts; verschwundene Tiere; vom aussterben bedroht; vor dem vergessen bewahren; vögel; wandertaube, Fachschema: Aussterben (Pflanze, Tier)~Biologie~Mensch / Biologie~Biowissenschaften~Life Sciences, Fachkategorie: Tierwelt: Sachbuch~Biologie, Biowissenschaften~Populärwissenschaftliche Werke, Region: Welt, Zeitraum: Vorzeit, Frühgeschichte vor Christi Geburt~Christi Geburt bis 1500 nach Chr.~1500 bis heute, Warengruppe: HC/Biologie/Populäre Darstellungen, Fachkategorie: Tiere in der Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: DuMont Buchverlag GmbH, Verlag: DuMont Buchverlag GmbH, Verlag: DuMont Buchverlag GmbH & Co. KG, Länge: 236, Breite: 193, Höhe: 18, Gewicht: 630, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Fundorte für Dinosaurier-Fossilien und welche neuen Erkenntnisse haben diese Funde über die Evolution der Dinosaurier gebracht?
Die wichtigsten Fundorte für Dinosaurier-Fossilien sind unter anderem die Morrison-Formation in den USA, die Yixian-Formation in China und die Dinosaur Provincial Park in Kanada. Diese Funde haben gezeigt, dass Dinosaurier möglicherweise gefiedert waren und enger mit Vögeln verwandt sind als bisher angenommen. Zudem haben sie Einblicke in die Evolution und das Verhalten der Dinosaurier ermöglicht. **
-
Wie funktionieren URL-Verkürzer und wie können sie zur Optimierung von Links genutzt werden?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere Links umwandeln, die einfacher zu teilen sind. Sie können zur Optimierung von Links genutzt werden, um Platz zu sparen, die Ästhetik zu verbessern und die Benutzerfreundlichkeit zu erhöhen. Außerdem ermöglichen sie das Tracking von Klicks und die Analyse des Nutzerverhaltens. **
-
Wie ist die Entwicklung der Lebewesen im Laufe der Erdgeschichte im Fossilienmuseum dargestellt? Welche besonderen Fossilien können im Fossilienmuseum besichtigt werden?
Die Entwicklung der Lebewesen im Laufe der Erdgeschichte wird im Fossilienmuseum durch eine chronologische Ausstellung von Fossilien aus verschiedenen geologischen Epochen dargestellt. Besondere Fossilien, die im Museum besichtigt werden können, sind beispielsweise Dinosaurierknochen, versteinerte Pflanzen, prähistorische Meerestiere und fossile Fußabdrücke von Urzeitmenschen. Die Vielfalt der Fossilien im Museum ermöglicht es den Besuchern, einen Einblick in die evolutionäre Geschichte des Lebens auf der Erde zu erhalten. **
-
Welche Arten von Fossilien werden im Fossilienmuseum ausgestellt und welche Informationen können Besucher über die prähistorische Geschichte der Erde erhalten?
Im Fossilienmuseum werden verschiedene Arten von Fossilien ausgestellt, darunter versteinerte Pflanzen, Tiere und Abdrücke von Lebewesen. Besucher können Informationen über die Evolution, das Klima und die geologische Geschichte der Erde erhalten, indem sie die Fossilien betrachten und die begleitenden Erklärungen lesen. Das Museum bietet somit einen Einblick in die prähistorische Welt und die Entwicklung des Lebens auf unserem Planeten. **
Ähnliche Suchbegriffe für URL-Optimierung
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Arten von Fossilien kann man in einem Fossilienmuseum erwarten und wie tragen sie zum Verständnis der Erdgeschichte bei?
In einem Fossilienmuseum kann man verschiedene Arten von Fossilien wie versteinerte Pflanzen, Tiere und Mikroorganismen erwarten. Diese Fossilien geben Einblicke in vergangene Lebensformen und Umgebungen, die zur Rekonstruktion der Erdgeschichte beitragen. Durch die Untersuchung und Ausstellung von Fossilien können Wissenschaftler und Besucher mehr über die Evolution und geologische Veränderungen der Erde erfahren. **
-
Welche verschiedenen Arten von Fossilien sind in einem typischen Fossilienmuseum ausgestellt und welche Zeiträume der Erdgeschichte decken sie ab?
In einem typischen Fossilienmuseum sind verschiedene Arten von Fossilien ausgestellt, darunter Versteinerungen von Pflanzen, Tieren und Mikroorganismen. Die Fossilien decken Zeiträume von Millionen bis Milliarden Jahren ab, von der Entstehung des Lebens bis zur jüngsten Erdgeschichte. Die Ausstellung umfasst somit Fossilien aus dem Präkambrium bis zum Quartär. **
-
Was sind fossile Funde und warum sind sie wichtig für die Erforschung der Erdgeschichte?
Fossile Funde sind Überreste von Lebewesen oder Pflanzen, die in Gesteinsschichten gefunden werden. Sie sind wichtig für die Erforschung der Erdgeschichte, da sie Informationen über vergangene Lebensformen, Umweltbedingungen und Evolution liefern können. Durch die Analyse von fossilen Funden können Wissenschaftler Rückschlüsse auf die Entwicklung des Lebens auf der Erde ziehen. **
-
"Was sind fossile Funde und welche Bedeutung haben sie für die Erforschung der Erdgeschichte?"
Fossile Funde sind Überreste von Lebewesen oder Pflanzen, die sich im Laufe der Zeit in Gestein oder Sedimenten erhalten haben. Sie sind wichtige Hinweise für die Erforschung der Erdgeschichte, da sie Aufschluss über vergangene Lebensformen, Klimabedingungen und geologische Veränderungen geben können. Durch die Analyse von fossilen Funden können Wissenschaftler Rückschlüsse auf die Entwicklung des Lebens auf der Erde ziehen und die Geschichte unseres Planeten rekonstruieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.